PHP の重大な脆弱性(2026 年 10 月)|お店のホームページは大丈夫? 制作者がやったことと、お客さんが確認する 3 つのこと
2026 年 10 月 21 日の夜、ホームページを動かしている「PHP」というプログラムに重大な脆弱性が 2 件見つかり、修正版が公開されました。国内でも、レンタルサーバー会社、銀行、自治体、ゲーム会社など 200 以上の組織が、同じ夜にサービスを一時停止しています。
ニュースを見て「うちの店のホームページは大丈夫なのか」と思った方に向けて、何が起きたのか、放置するとどうなるのか、自分で確認できることは何か、を順に書きます。先に結論を言うと、次の 3 つです。
- レンタルサーバー(エックスサーバー、さくら、ロリポップなど)で動いているサイトは、サーバー会社が修正を進めている。利用者がやることは「告知を読む」と「PHP のバージョンを確認する」
- PHP が 8.1 以前のサイトは、公式の修正が出ない。8.2 以上に切り替える必要がある。ここが一番の見落としどころ
- WordPress やプラグインを更新しても、この穴は直らない。直すのは PHP の側
この記事は 2026 年 10 月 22 日の朝の情報で書いています。各社の対応は動いているので、最新は各社の告知を見てください。
何が起きたのか
PHP は、WordPress をはじめ、世の中のホームページの 7 割以上を動かしているプログラムです。店のホームページが WordPress で作られているなら、ほぼ必ず PHP の上で動いています。
その PHP に、外から細工したアクセスを送るだけで、サーバーの中で勝手にプログラムを動かされる穴が 2 件見つかりました。専門用語では「認証不要のリモートコード実行」と言い、深刻度は 10 点満点の 9.2 で「緊急」です。ログインもパスワードも要らず、サイトを乗っ取れる種類の穴です。
PHP の開発元は 10 月 21 日 23 時(日本時間)に修正版を公開しました。番号は 8.5.12、8.4.27、8.3.36、8.2.35 の 4 つです。影響を受けるのは、それより前の、インターネットに出ているほぼすべての PHP です。
公開の 2 日前に脆弱性の番号がネットに漏れ、研究者の検証動画も出回ったため、修正版が出る前から攻撃の試みが観測されています。Cloudflare は修正版の公開前に攻撃を確認したと発表し、WordPress のセキュリティ会社 Patchstack もサーバー会社から悪用の報告を受けたとしています。「まだ大丈夫」ではなく、「もう始まっている」が正しい状態です。
PHP 8.1 以前(8.1、8.0、7.4 など)には、開発元からの修正版が出ません。サーバー会社によっては独自に修正を当てますが、対応が遅れるか、対象外になります。古い PHP のまま何年も動いているサイトが、一番危ない状態です。
WordPress を更新しても直らない理由
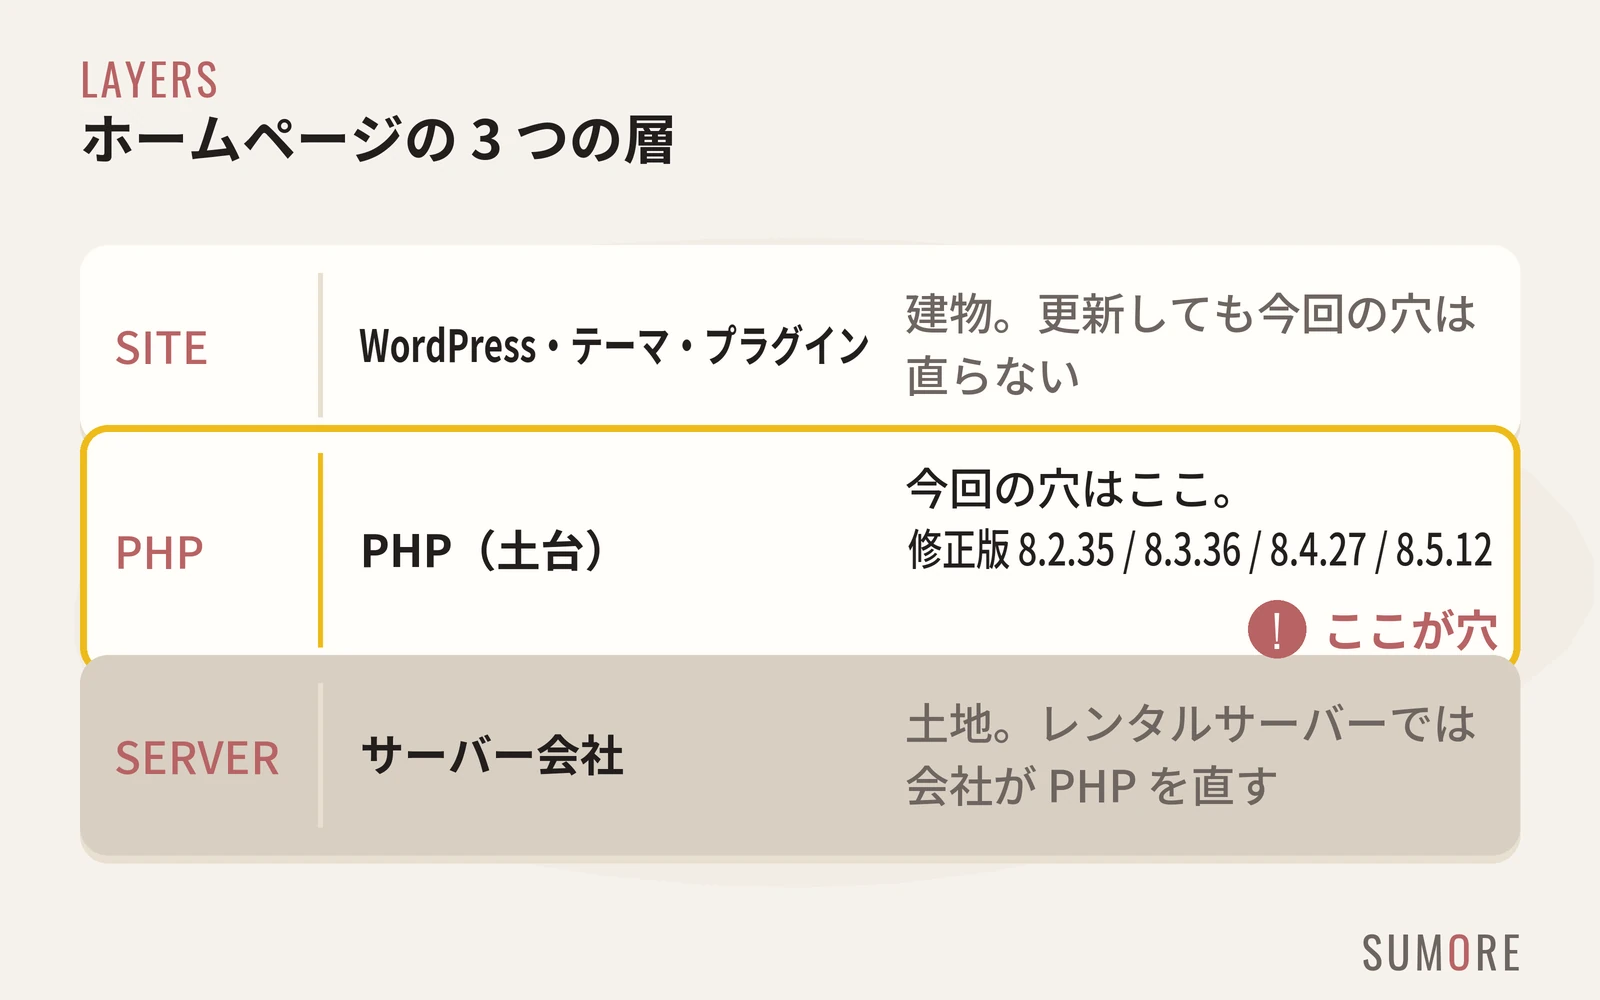
ホームページは 3 つの層でできています。一番上が WordPress とテーマとプラグイン(建物)、その下が PHP(土台)、一番下がサーバー会社の機械(土地)です。
今回の穴は土台の PHP にあります。だから WordPress 本体やプラグインを最新にしても、この穴は塞がりません。塞ぐには PHP そのものを修正版に入れ替える必要があり、レンタルサーバーではそれをやるのはサーバー会社です。利用者がやるのは「自分のサイトがどの PHP で動いているかを確認して、古ければ切り替える」ことです。
逆に言うと、サーバー会社が修正済みの PHP を入れてくれれば、WordPress 側は何もしなくて大丈夫です。慌ててテーマやプラグインを触る必要はありません。
放置するとどうなるのか
小さな店のサイトでも狙われます。攻撃は人がやるのではなく、プログラムがインターネット上のサイトを片っ端から試すからです。穴が開いたままのサイトは、次のような使われ方をします。
- 改ざん:トップページが別のページに書き換えられる、知らない広告や偽のサイトへのリンクが埋め込まれる
- 踏み台:店のサーバーから大量の迷惑メールが送られ、店のドメインがブロックされてメールが届かなくなる
- 情報の流出:問い合わせフォームに入った名前や電話番号、予約の情報が抜かれる
- 検索での警告:Google がサイトを「危険」と判定し、検索結果に警告が出る。復旧しても元に戻るまで時間がかかる
どれも、起きてから直すより、起きる前に確認するほうがはるかに安く済みます。
秋田の店でよく使われるサーバー会社の状況(10 月 22 日 朝)
県内の店や会社のサイトで多いのは、エックスサーバー、さくらインターネット、ロリポップ、ConoHa WING あたりです。各社の 10 月 22 日 朝の時点の状況をまとめます。いずれも、利用者側でサーバーを止める必要はありません。
| サーバー会社 | 10/22 朝の状況 | 利用者がやること |
|---|---|---|
| エックスサーバー | 10/21 16 時から管理画面を予防停止。PHP 8.2〜8.5 は全サーバーに修正を適用済みと案内(10/22 06:45)。8.1 以前は独自の修正を順次 | 管理画面が再開したら「お知らせ」を読む。PHP が 8.1 以前なら 8.3 か 8.4 に切り替える |
| さくらのレンタルサーバ | 10/21 13 時から一部ホストで再起動を伴う緊急メンテナンス。10/21 22:30 完了 | 会員メニューのお知らせを確認。PHP のバージョンを確認 |
| ロリポップ・ヘテムル | 修正が終わるまで攻撃を受ける恐れがあるとして、一部サーバーのサイトを一時停止。ユーザー専用ページも停止 | サイトが表示されない時間がある。再開後にお知らせを読み、PHP のバージョンを確認 |
| ConoHa WING | 10/21 19 時〜10/22 10 時に一部サーバーで保守作業 | 終了後にお知らせを確認。PHP のバージョンを確認 |
| 自社サーバー・VPS | 自分で更新する必要がある。Ubuntu・Debian の主要版には修正パッケージが出ている | 管理している人(制作会社や社内の担当)にすぐ連絡 |
サイトの表示が止まる、管理画面に入れない、という時間があるのは、各社が修正を優先しているからです。落ち着いて待って、再開後の告知を読んでください。
お客さんが自分で確認する 3 つのこと
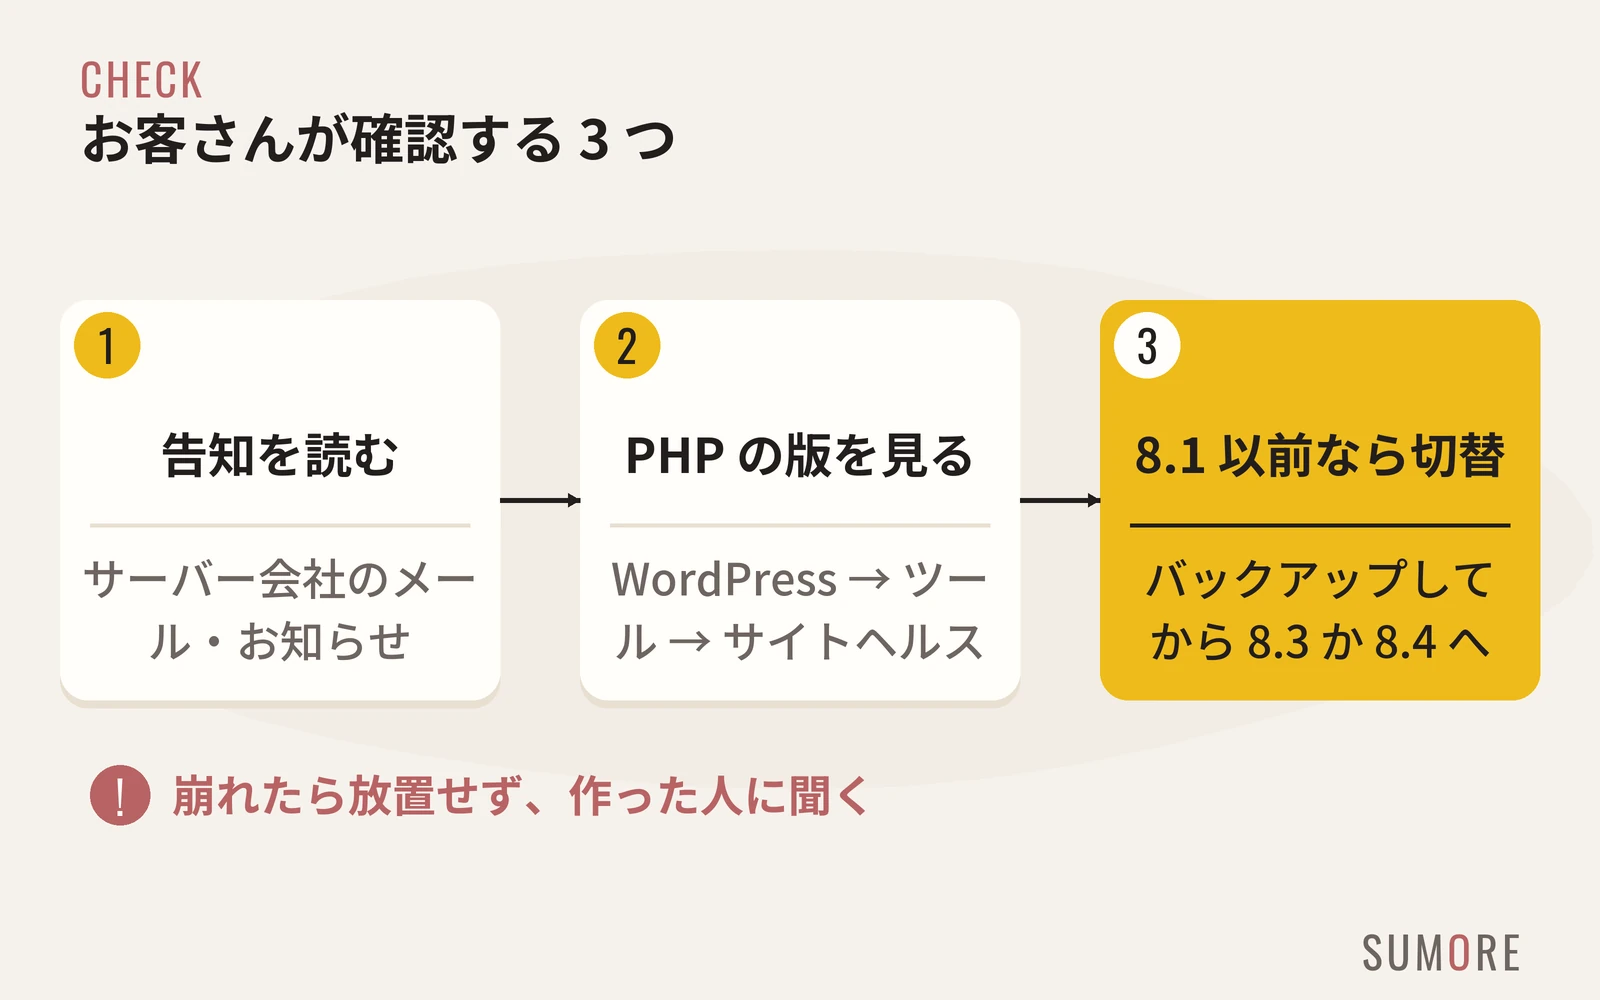
1. サーバー会社からの連絡を読む
契約しているサーバー会社から、メールや管理画面のお知らせで案内が来ています。「対応済み」「順次対応」「利用者側で切り替えが必要」のどれかが書いてあります。迷惑メールに入っていることもあるので、サーバー会社の名前で検索してください。
どこのサーバーか分からない場合は、毎年の請求書か、ホームページを作った人に聞けば分かります。
2. PHP のバージョンを確認する
WordPress なら、管理画面で確認できます。左メニューの「ツール」→「サイトヘルス」→ 上の「情報」タブ →「サーバー」を開くと、「PHP バージョン」が出ます。
- 8.2、8.3、8.4、8.5 のどれかで始まる:サーバー会社の修正の対象。告知で「適用済み」を確認すれば終わり
- 8.1、8.0、7.4 など、それより古い:公式の修正が出ない。3 へ
サーバー会社の管理画面にも「PHP バージョン切替」のような画面があり、そこでも確認できます。
3. 古い PHP なら 8.3 か 8.4 に切り替える
サーバー会社の管理画面で、ドメインごとに PHP のバージョンを選べます。切り替え自体は数クリックです。ただし、注意が 2 つあります。
- 切り替える前にバックアップを取る。サーバー会社の自動バックアップがあるか、管理画面で確認する
- 古いテーマやプラグインが新しい PHP に対応していないと、表示が崩れたり真っ白になったりする。その場合は一度元のバージョンに戻せるので、慌てずに制作した人に連絡する
「切り替えたら表示が崩れた」で止まってしまうのが一番危ない状態です。古い PHP のまま放置するより、崩れた部分を直して新しい PHP にする方が、結果として安く済みます。自分で判断できないときは、作った人かサーバー会社に相談してください。
ついでにやっておくと安心なこと
- WordPress 本体とプラグインを最新にする(今回の穴とは別だが、他の穴を塞ぐ)
- 使っていないプラグインとテーマは削除する
- 管理画面の「ユーザー」一覧に、知らない名前がないか見る
- バックアップが取れているか確認する。サーバー会社の自動バックアップは、エックスサーバーなら 14 日分が標準
制作者として SUMORE がやったこと
ホームページを作る側には、作って終わりではなく、こういう時に確認する責任があると考えています。10 月 21 日の夜から 22 日の朝にかけて、次のことをしました。
- 自社サイト(このサイト):エックスサーバーで動いています。エックスサーバーは PHP 8.2〜8.5 への修正の適用完了を案内しているので、管理画面の再開後にバージョンと告知を確認します。テーマはこちらで作ったもので、ファイルのアップロードやセッションといった、今回の穴に関係する機能は使っていません
- 制作したサイト 6 件:どのサーバーで、どの仕組みで動いているかを 1 件ずつ確認しました。PHP を使わない作り(Studio 製)が 2 件、ロリポップで修正版の PHP 8.4.27 になっているのを確認できたのが 1 件、エックスサーバーで対応済みの案内があるものが 1 件。残り 2 件は WordPress ではない作りで、PHP を使っているかどうかを管理している方に確認中です
- 確認が必要なお客さんには、こちらから連絡しています。「サーバー会社の告知を読んでください」で終わらせず、対象かどうかをこちらで判断して伝えます
こちらの開発用の環境でも、同じ PHP を使っていたので、修正版の入った構成に入れ替えています。
「作ったあと、誰が見ているか」の話
今回のような話は、年に 1 回くらいの頻度で起きます。そのたびにニュースを追って、自分のサイトが対象か判断して、サーバー会社の管理画面を開くのは、店をやりながらでは無理があります。
SUMORE(スモア)では、月額の保守として、WordPress と PHP の更新、バックアップの確認、こういう緊急の確認をお受けしています。他社で作ったサイトでも、保守だけお受けできます。料金は料金ページに出しています。
保守契約がなくても、「自分のサイトが対象かどうか」の確認だけなら無料でお答えします。お問い合わせから、店名とサーバー会社の名前(分からなければ「分からない」)を送ってください。対象かどうかと、やることを 3 行で返します。秋田県内なら、八郎潟から車で 2 時間の範囲は伺えます。
まとめ
- 10 月 21 日、PHP に「ログインなしでサイトを乗っ取れる」穴が 2 件見つかり、修正版が出た。攻撃はもう始まっている
- WordPress やプラグインの更新では直らない。直すのは PHP で、レンタルサーバーではサーバー会社がやる
- 利用者がやるのは、サーバー会社の告知を読む、PHP のバージョンを確認する、8.1 以前なら 8.3 か 8.4 に切り替える、の 3 つ
- 切り替えで表示が崩れたら、放置せず作った人に連絡する。崩れたままより、古い PHP のままのほうが危ない
参考にした一次情報:PHP 公式の発表(php.net、2026 年 10 月 21 日)、PHP Foundation のブログ、IPA の「事前準備のお願い」、各サーバー会社の告知。この記事は 10 月 22 日 朝の情報です。状況が変われば追記します。